 TGX Account

2026年のTwitter(現X)の運用、マトリックス構築、集客やコメントコントロール、スクリプト自動化のシーンにおいて、「CT0 ➕ Auth_Token」は最も核心的なログイン認証情報です。多くの初心者はアカウントデータにこれら2つのフィールドが記載されているのを見ても、それらが一体何なのか、どのように機能するのか、なぜそれほど重要なのかを理解していません。本記事では、初心者向けにCT0とAuth_Tokenの意味、仕組み、技術的背景、実際のメリットをゼロから詳しく解説し、初心者向けの安定したアカウントのログインと育成に関する完全なチュートリアルを提供します。
基本を理解する:ブラウザのCookieとは?
ブラウザのCookieとは、ユーザーの状態を記憶するためにウェブサイトがあなたのローカルに保存する小さなテキストデータです。最も一般的な用途は「ログイン状態の保持」です。パスワードを使用してTwitterにログインすると、プラットフォームはブラウザにいくつかの重要なCookieを設定します。次回アクセス時にブラウザがこれらのCookieを自動的に送信するため、プラットフォームはあなたがログイン済みのユーザーであると認識し、再度パスワードを入力する必要がなくなります。
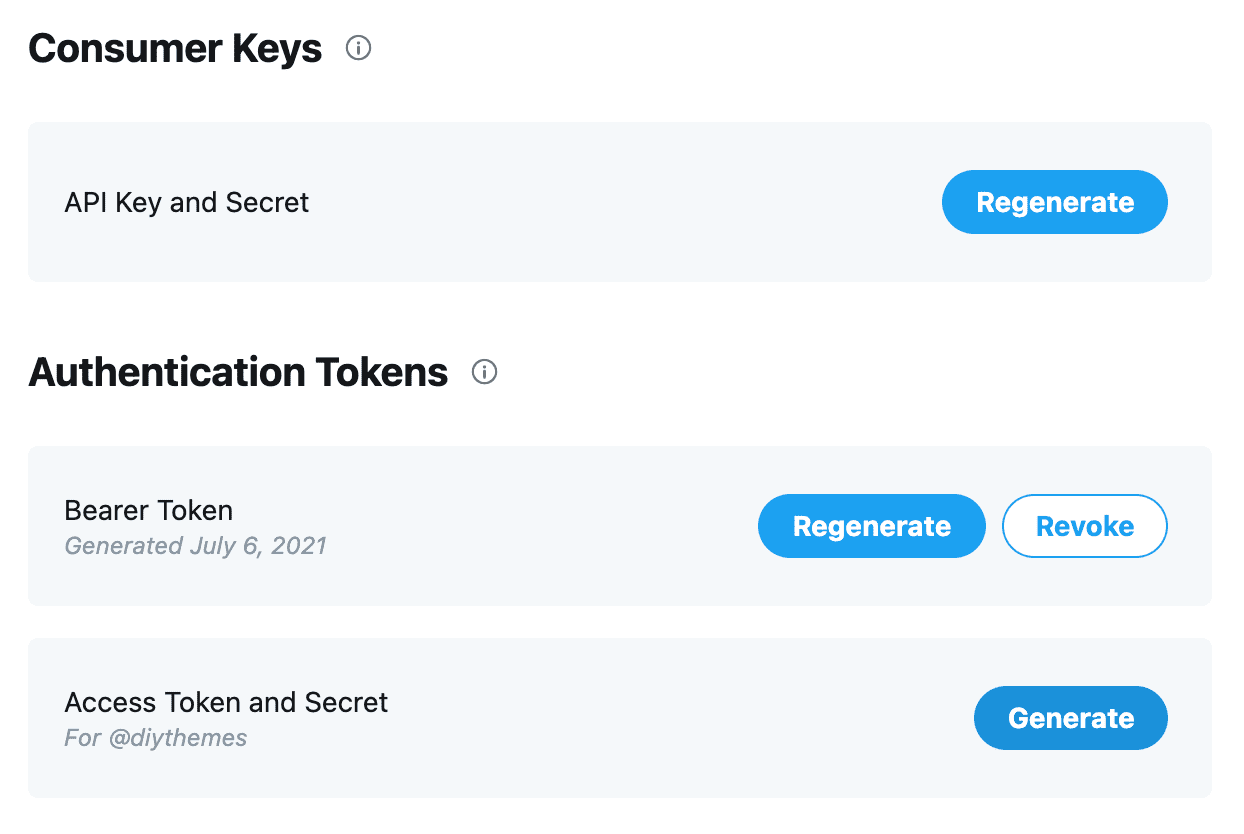
Twitter/Xのログイン認証は、主に2つのコアCookieに依存しています。
- auth_token:認証トークン(Authentication Token)
- ct0:CSRF保護トークン(Cross-Site Request Forgery Token)
この2つのCookieを組み合わせることで、「永続ログイン・トークン」と同等のものになり、Cookieのインポートをサポートするツールやブラウザでアカウントに直接ログインできるようになり、パスワード、電話番号、メール認証コードは不要になります。

Auth_Tokenとは一体何か?詳細な仕組み
動作の仕組み:
- ブラウザが有効なauth_tokenを伴ってTwitterにアクセスすると、サーバーはそのトークンが特定の実在アカウントに対応しているかどうかを検証します。
- 検証が成功するとログイン状態になり、ツイート、いいね、フォロー、DMなどの操作が可能になります。
- auth_tokenの有効期限は非常に長く(数ヶ月から数年)、ユーザーが手動でログアウトするかパスワードを変更しない限り無効化されません。
- これは「アカウントのデジタル身分証明書」に相当し、「あなたがこのアカウントの持ち主であること」を証明します。
非公式ツール(自動化スクリプトやマトリックスソフトウェアなど)において、auth_tokenは最も核心的な認証情報です。多くのサードパーティ製Twitterクライアントやクローラーツールは、これを利用してログインをシミュレートしています。
CT0とはいったい何か?なぜペアで使用しなければならないのか?
作用メカニズム:
- CSRF攻撃とは、ハッカーがログイン済みのユーザーを誘導し、本人の知らないところで悪意のある操作(送金や投稿など)を実行させるものです。
- Twitterはこのct0トークンによって攻撃を防ぎます:重要な操作(ツイートやフォローなど)を行うたびに、リクエストヘッダーにx-csrf-tokenを含める必要があり、かつCookie内のct0の値と完全に一致していなければなりません。
- ct0は定期的に更新され(ウェブ閲覧時に自動更新)、有効期限が切れている場合や一致しない場合、操作は拒否されます。
- 実際の使用において、ct0はauth_tokenをベースに動的生成または更新できますが(一部の高度なツールがサポート)、最も確実な方法はアカウントが提供する最新のct0を直接使用することです。
なぜauth_token ➕ ct0を組み合わせて使用するのか?
auth_token単体では身元証明になりますが、CSRFチェックを通過できません。ct0単体には身元情報がありません。両方が揃って初めて完全な「ログイン認証情報」となります。
CT0➕Auth_Tokenがこれほど重要な理由とは?6つのコア优势
| メリット | 詳細説明 | 実際のシーンにおけるメリット |
|---|---|---|
| 頻繁な認証の回避 | パスワードやSMS・メール認証コードの入力が不要で、Cookieをインポートするだけで直接ログイン可能 | 一括ログインの効率が10倍以上アップ |
| スクリプト自動化のサポート | 多くのPythonライブラリやブラウザ自動化ツールがCookieログインを直接サポート | 投稿、コメント管理、データ収集などの自動化を簡単に実現 |
| 一括管理の効率が非常に高い | アンチ検出ブラウザを使用すると、複数のアカウントのCT0%2BAuth_Tokenをワンクリックでインポート可能 | 数十・数百のマトリックスアカウントの管理がスムーズに |
| 凍結・制限トリガーの確率低下 | 実際のブラウザのログイン動作をシミュレートするため、パスワードログインに比べて認証トリガーが少ない | アカウントの生存期間が大幅に延長 |
| 2FA制限の回避 | 有効なCookieにより2段階認証を直接スキップ可能(2FAが有効化されているが有効なトークンが提供される場合) | 2FA連携済みの古いアカウントの一括運用に適している |
| 長期的な安定性 | 高品質なアカウントが提供するトークンは有効期限が長く、定期的に更新するだけ | マトリックスプロジェクトを数カ月にわたって継続運用可能 |
初心者のための安定アカウント完全ログイン手順(2026年最新フロー)
おすすめツール:AdsPower、MoreLogin、Dolphin Antyなどのアンチ検出ブラウザ(独立したフィンガープリント環境をサポート)
- 高品質なToken付きアカウントの購入:TGXaccountの2020〜2024年の古参アカウントまたは新品Tokenアカウントを優先的に選択してください。すべてのアカウントに完全なCT0 ➕ Auth_Tokenが付属しています。

- 環境の準備:アンチ検出ブラウザをインストールし、新しいフィンガープリント設定ファイルを作成します(OS、ブラウザバージョン、タイムゾーンなどは登録環境と一致させる必要があります)。
- Cookieのインポート:
- ブラウザのフィンガープリント環境を開き、twitter.comにアクセスします
- 拡張機能(EditThisCookieなど)または内蔵のCookieマネージャーを使用します
- プラットフォームから提供された完全なCookieリストをインポートします(少なくともauth_tokenとct0が含まれている必要があります)
- IPのマッチング:アカウントの登録国と一致するクリーンな住宅用IPを使用してください(データセンターIPの使用は厳禁です)。
- ログインの確認:ページを更新し、プロフィール画面が表示されればログイン成功です。
- 初回チェック:ct0の更新が必要かどうかを確認します(操作が拒否された場合は、パスワードで再度ログインして更新できます)。
- アカウント育成段階:ログイン成功後、すぐにアカウントの育成を開始してください(詳細は下記を参照)。
注意:TGXaccountのTwitter(X)アカウントはすべてToken/Cookieログインに対応しており、お客様の実測では300個のまとめ買いでも凍結ゼロ、エラーゼロ、BANゼロ、充実したアフターサポートを提供しています。
アカウント育成の核心原則と詳細攻略
2026年はXのリスク管理が非常に厳しいため、アカウント育成が長持ちさせるカギとなります。
- 育成期間:新規Tokenアカウントは少なくとも3〜5日、古参アカウントは少なくとも7日間育成してください。
- 人間の行動の模倣:
- 毎日タイムラインを30〜60分閲覧する
- ツイートに10〜30回「いいね」する
- リポスト/返信を5〜10回行う
- 関連アカウントを10〜20件フォローする(急激な大量フォローは避ける)
- オリジナルまたはリポストのツイートを1〜3件投稿する
- 操作のペース:徐々に量を増やし、1日目は軽めに、7日目以降は通常の強さにします。
- 定期メンテナンス:週に1回ct0を更新する(通常のブラウジングで自動更新されます)。
- 避けるべきポイント:1アカウントにつき独自の指紋認証ブラウザ➕IPを使用する、深夜の高強度な操作を避ける、同じ内容を大量に投稿しない。

よくある質問(FAQ)
まとめ:CT0+Auth_Tokenログイン技術をマスターすれば、あなたのTwitter(X)運営代行や複数アカウントの運用は2026年のリスク管理環境下でも長期的に安定して稼働します。今すぐTGXaccountにアクセスして完全なToken付きの上質なアカウントを購入し、効率的な運用を始めましょう!
📩 公式サイト:https://www.tgxaccount.com?from=2462
💁♀️Telegramカスタマーサポート:https://t.me/tgxaccount_bot


